آنچه باید بدانید
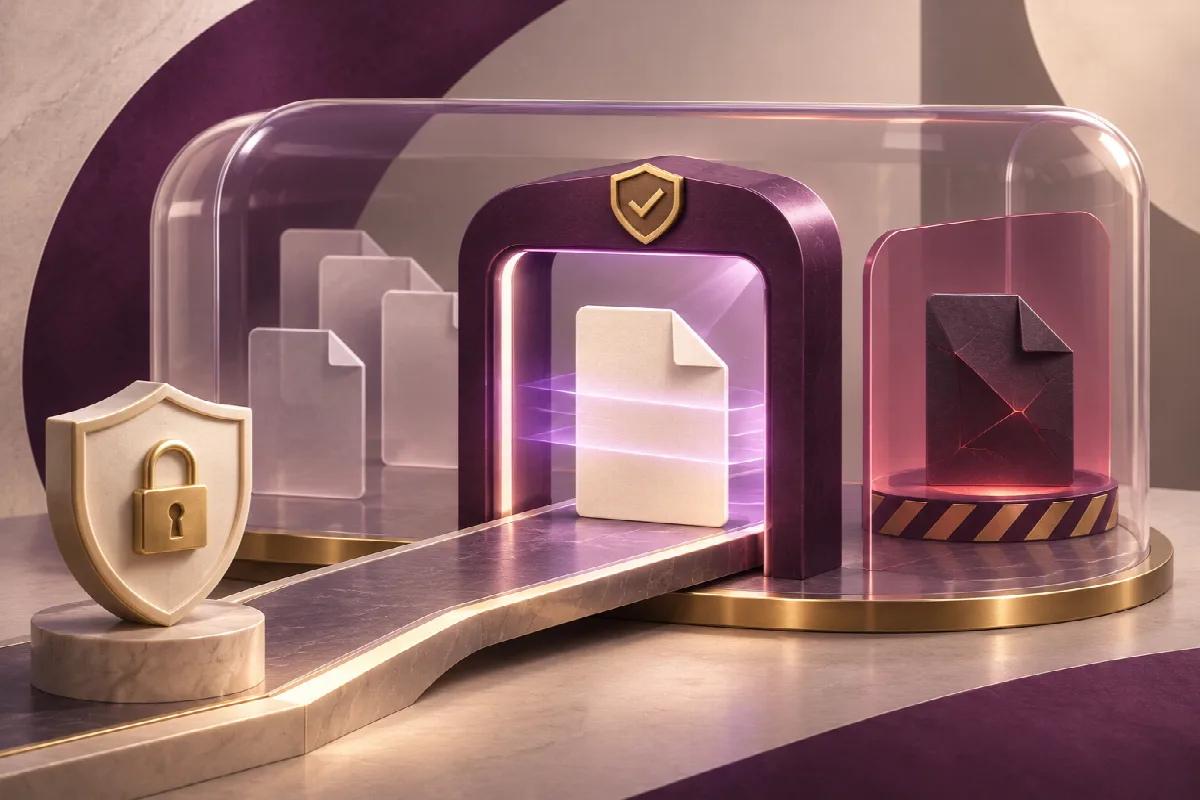
- دریافت، پردازش و دانلود فایل سه مرز امنیتی جدا هستند.
- اصل فایل ناشناس نباید به محتوای اجرایی عمومی تبدیل شود.
- دسترسی بین حسابها و قطع سرویس اسکن را هم آزمایش کنید.
مسیر کامل یک پیوست را بررسی کنید
فرم دریافت فایل فقط یک دکمهٔ انتخاب نیست. برنامه دادهٔ ناشناس میگیرد، شاید آن را پردازش کند، ذخیره میکند و بعد به فرد دیگری نمایش میدهد. این مسیر میتواند روی اجرای کد، ظرفیت ذخیرهسازی و حریم خصوصی مشتری اثر بگذارد. این راهنمای پیشگیری در نوامبر ۲۰۲۶ بازبینی شده است و ادعای کشف آسیبپذیری تازه یا حفاظت کامل با یک اسکنر ندارد.
نیاز واقعی کسبوکار را مشخص کنید
مثلاً مشتری پشتیبانی باید رسید PDF با اندازهٔ مشخص ارسال کند. آیا واقعاً فایل فشرده، SVG، سند دارای ماکرو یا هر نوع فایل دیگر لازم است؟ مجموعهٔ کوچکتر، بررسی و توضیح خطا را سادهتر میکند. فرمت مجاز را کنار فرم بنویسید تا کاربر برای عبور از محدودیت، چند بار نام فایل را عوض نکند.
راهنمای OWASP چند لایه را کنار هم پیشنهاد میکند: فهرست پسوند مجاز، بررسی نوع فایل، نام تولیدشده توسط برنامه، محدودیت اندازه و در صورت امکان ذخیره بیرون از ریشهٔ وب. نوع محتوای اعلامشده توسط کاربر، مدرک قابل اعتماد نیست. کنترل مجوز نیز باید هنگام دانلود انجام شود، نه فقط هنگام ارسال.
ذخیرهٔ خصوصی و خروج آگاهانه از قرنطینه
اصل فایل را از مسیر عمومی قابل اجرا دور نگه دارید. شناسه را برنامه تولید کند و نام نمایشی را جدا، بهعنوان متن غیرقابلاعتماد نگه دارد. مسیر دانلود مجاز باید مالکیت یا اختیار کارمند را بررسی و سپس فایل را ارائه کند. نشانی غیرقابلحدس جای کنترل دسترسی نیست. برای رسانهٔ عمومی، نسخهٔ پردازششده و تأییدشده را از مسیر مناسب ارائه کنید.
قرنطینه باید وضعیت واقعی داشته باشد. موفق بودن ارسال، نباید فایل بررسینشده را قابل دانلود کند. اگر سرویس اسکن یا پردازش قطع شد، فایل منتظر بماند، مسئول مربوط مطلع شود و مشتری وضعیت درست ببیند. پایان مهلت بررسی را بیسروصدا معادل تأیید نگیرید.
برای منابع پردازش بودجه بگذارید
تبدیل تصویر، باز کردن آرشیو و خواندن سند به محدودیت جدا نیاز دارند. اندازهٔ ورودی، ابعاد تصویر بازشده، زمان پردازش، تعداد کار همزمان و سهم ذخیرهٔ هر حساب را تعیین کنید. کار سنگین را در صف محدود انجام دهید. پردازشگر فایل به کلید انتشار یا دسترسی آزاد به سند مشتریان دیگر نیاز ندارد.
آزمون بیخطر در محیط آزمایشی
- سند نمونهٔ مجاز فقط بعد از بررسی مورد انتظار قابل دریافت شود.
- فایل بزرگتر از حد و فایل بیخطر با پسوند نادرست، پیام رد روشن داشته باشند.
- حساب آزمایشی دوم با تغییر شناسه هم نتواند پیوست حساب اول را بگیرد.
- قطع اسکنر، فایل را در قرنطینه نگه دارد و نشانهٔ عملی برای مسئول بسازد.
- حذف پیوست، دسترسی را ببندد و سیاست نگهداری اصل و نسخههای تبدیلشده را رعایت کند.
از فایل نمونهٔ خنثی استفاده کنید، نه بدافزار واقعی. اجرای وبشل روی سایت تولید روش مناسبی برای این آزمایش نیست.
نگهداری پس از راهاندازی
با اضافه شدن قابلیت تازه، فرمتهای مجاز را مرور کنید. کتابخانهٔ پردازش را بهروز نگه دارید و ردهای تکراری را بدون ذخیرهٔ محتوای محرمانه در لاگ پایش کنید. ادامه را در بهروزرسانی امن برنامه، بازیابی آزمایششده و پاسخ اولیه به نفوذ سرور بخوانید.
منابع و مطالعهٔ بیشتر
گزارش این مطلب بر پایهٔ منابع اصلی زیر است. توصیههای اجرایی، راهنمای عمومی کیاوا هستند و باید با شرایط پروژه تطبیق داده شوند.
تجربهٔ شما، ادامهٔ این مطلب.
پرسشی دارید یا این راهنما را امتحان کردهاید؟ تجربهتان را بنویسید.
این گفتوگو با شما شروع میشود.
پرسش خوب یا تجربهٔ کوتاه شما میتواند به خوانندهٔ بعدی کمک کند.
گفتوگو 0
تازهترین دیدگاهها