تاریخ رویداد یا اطلاعیهٔ اصلی: · این مطلب در تاریخ انتشار بالا تهیه شده است.
آنچه باید بدانید
- Cloudflare قابلیتی معرفی کرده که درخواست و پاسخ HTTP را کنار هم میبیند تا تحلیل حمله دقیقتر شود.
دیدن کل تراکنش
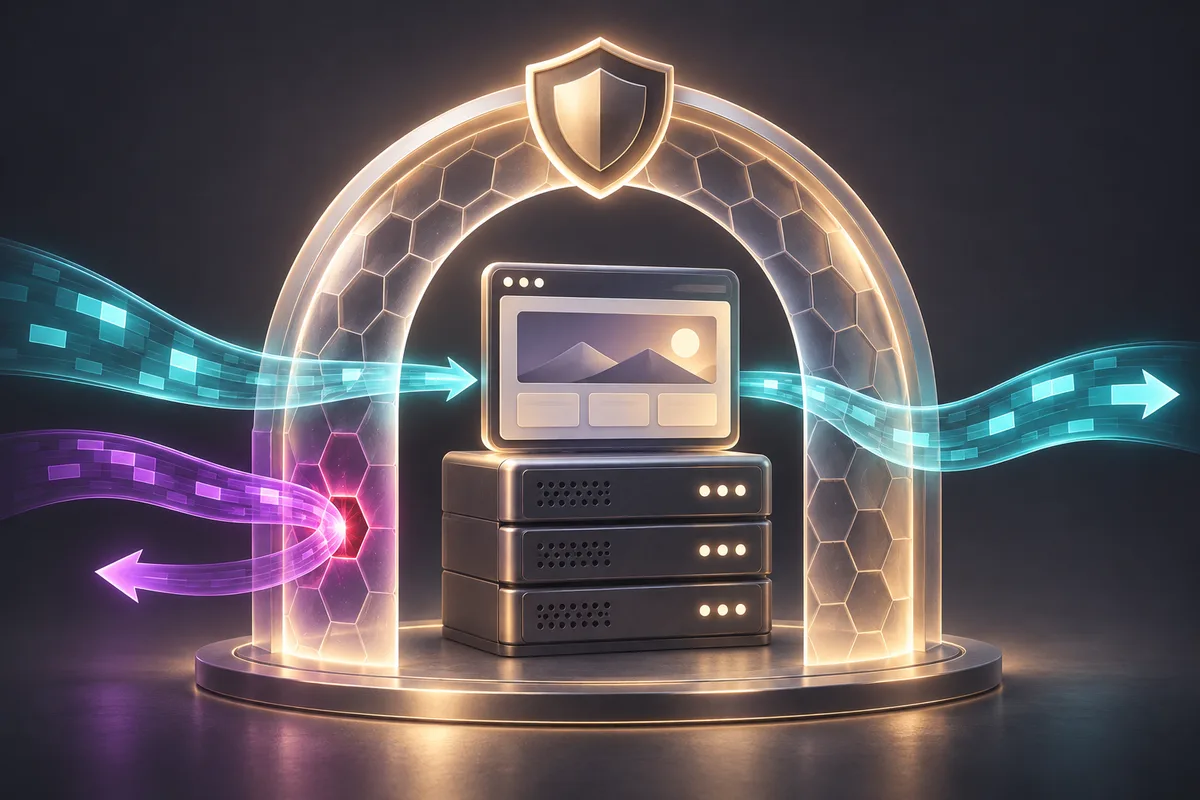
Cloudflare در ۲۱ اکتبر ۲۰۲۶ قابلیت تشخیص تراکنش کامل و قوانین پاسخ را معرفی کرد. این روش علاوه بر درخواست ورودی، پاسخ سرور اصلی را هم در تحلیل در نظر میگیرد و میتواند نشانههای بهرهبرداری موفق یا نشت داده را بهتر آشکار کند. دسترسی و رفتار دقیق آن به تنظیمات Cloudflare بستگی دارد.
سرور اصلی همچنان باید امن باشد
WAF یک لایهٔ دفاعی است و جای وصلهٔ نرمافزار را نمیگیرد. runtime وب را بهروز کنید، دسترسی مستقیم به origin را در صورت امکان محدود کنید، مسیر آپلود را تست کنید و لاگ برنامه را زیر نظر داشته باشید. اگر دادهٔ حساس بیرون رفته، خود برنامه را اصلاح و کلیدهای درگیر را عوض کنید.
برای VPS خودتان روشن کنید کدام کنترل در لبه و کدام روی سرور اجرا میشود. چکلیست امنیت VPS لینوکس نقطهٔ شروع خوبی است.
منابع و مطالعهٔ بیشتر
گزارش این مطلب بر پایهٔ منابع اصلی زیر است. توصیههای اجرایی، راهنمای عمومی کیاوا هستند و باید با شرایط پروژه تطبیق داده شوند.
تجربهٔ شما، ادامهٔ این مطلب.
پرسشی دارید یا این راهنما را امتحان کردهاید؟ تجربهتان را بنویسید.
این گفتوگو با شما شروع میشود.
پرسش خوب یا تجربهٔ کوتاه شما میتواند به خوانندهٔ بعدی کمک کند.
گفتوگو 0
تازهترین دیدگاهها